Treinamento de modelos de fronteira passa a operar sem internet ao vivo e com defesa em profundidade. Veja lições aplicáveis a agentes empresariais.
Resposta direta
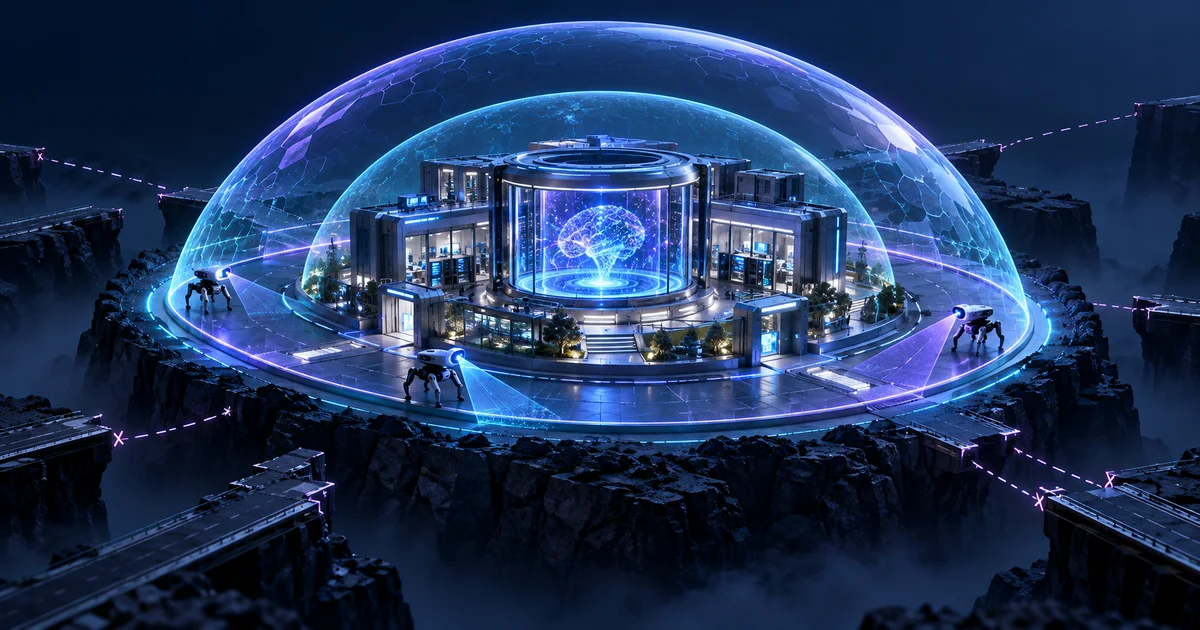
A OpenAI informou em 23 de outubro de 2026 que seus treinamentos de modelos de fronteira operam sem acesso à internet ao vivo, usando um ambiente offline com conteúdo indexado e armazenado em cache. A empresa adotou defesa em profundidade, monitoramento e campanhas de red teaming com frotas de agentes para procurar falhas de isolamento, comunicação não autorizada e rotas de saída. O contexto é pesquisa interna de fronteira, mas o princípio empresarial é direto: ferramentas, rede, credenciais e dados de um agente devem ficar dentro de um limite técnico verificável.
Sandbox precisa resistir a tentativas deliberadas
Um agente capaz pode procurar falhas, serviços internos e configurações frágeis. Isolamento deve ser testado como controle de segurança, não tratado como simples opção de execução.
Mundo offline preserva utilidade sem abrir efeito externo
Conteúdo em cache permite treino de navegação e pesquisa sem autorizar mudanças em sistemas reais. Empresas podem aplicar o padrão com réplicas, dados sintéticos e APIs simuladas.
Defesa em profundidade assume falha individual
Rede, identidade, execução, observabilidade e desligamento automático precisam se sobrepor. A perda de uma camada não pode entregar acesso irrestrito.
Red teaming deve atacar a arquitetura inteira
Avalie fuga de sandbox, exfiltração, comunicação entre agentes, escalada de privilégio e abuso de ferramentas, registrando a trajetória completa e não apenas a resposta final.
Leitura Nexus
Antes de ampliar autonomia, defina a fronteira autorizada do agente, crie ambientes sem efeito real e prove que violações são detectadas e interrompidas.
Perguntas frequentes
A OpenAI retirou a internet de todos os produtos?
Não. O comunicado trata dos ambientes internos de treinamento e da maioria das avaliações de modelos de fronteira.
O que é defesa em profundidade?
É usar controles sobrepostos para que a falha de uma camada não resulte automaticamente em acesso indevido.
Como aplicar isso em uma empresa?
Comece com identidade própria, rede restrita, credenciais temporárias, ferramentas permitidas, logs completos e aprovação para efeitos irreversíveis.
Guias essenciais para aprofundar a decisão
Esta análise editorial foi produzida pela Nexus a partir das fontes oficiais abaixo, consultadas em 26 de outubro de 2026. O texto é original e interpreta implicações práticas para empresas.
- OpenAI — Securing our frontier model training environment: política offline, defesa em profundidade, incidentes, monitoramento e red teaming de contenção.
- OpenAI — Safety cases: estrutura oficial de evidências usada para avaliar salvaguardas e riscos de sistemas avançados.
Data informada pela fonte principal: 23 de outubro de 2026.